
2026年11月、Googleは、中国・広東省深圳市のAndroid機器メーカー「Videostrong Technology(ビデオストロング)」が、営利目的でバックドアを意図的に開発・組み込み・運用したと「高い確度」で評価したことを公表しました。同社のバックドアによって、130万台超のTVボックスが犯罪に使われるボットネット「XCPE」に組み込まれていました[2][22]。
送信機を事務所のWi-Fiにつないだり、ドックから映像をクラウドへ送ったりする接続は、業務用ドローンでも身近なものです。もし同じようなバックドアがドローンにあったら、どうなるでしょうか。このブログでは、事件の仕組みをたどり、ドローンで想定される影響と、いま見直せる運用を説明します。
Videostrongの関与はGoogleの評価です。以下のドローンのシナリオは思考実験であり、特定のメーカー・製品に同じバックドアが見つかったことを示すものではありません。
- Videostrongの事件で何が起き、ふつうのマルウェアとどこが違ったのか
- 同じ仕組みが業務用ドローンに入っていたら、何が起こりうるか(5つの想定)
- ファームウェア内のバックドアを消しにくい理由と、見直せる接続先
- 通信・更新・データ・調達・代替の5つの観点で、いまから実行できること
本文の出典番号から、末尾の折りたたみ欄で資料を確認できます。
中国・深圳のVideostrong:出荷前の機器にバックドア
Googleの脅威分析チーム(GTIG)は米国時間の2026年11月2日、ボットネット「XCPE」を10月下旬にテイクダウンしたと公表しました。ボットネットは、乗っ取った多数の機器を遠隔から一斉に操る仕組みです。Googleが製造元として名指ししたのは、Videostrong Technology Co., Ltd.(ビデオストロング)です。同社は中国・広東省深圳市に本社を置き、他社ブランド向けにAndroid機器の設計・製造を請け負うOEM・ODMメーカーです[22]。GTIGは、同社が営利目的でバックドアとボットネットを意図的に開発・組み込み・運用し、犯罪者側に感染機器へのアクセスを販売していたと「高い確度」で評価しています[2]。Videostrongは英The Registerの問い合わせに、すぐには応じていません[3]。
Googleが公表した130万台超は、XCPEに組み込まれたセットトップボックスの台数です。同社の累計製造台数を示す数字ではありません[2]。
対象の大半はAndroid TVのセットトップボックスで、遠隔医療機器、カラオケ機、デジタルサイネージでも同じバックドアが見つかっています。バックドアは複数年にわたり、多くの機種・ブランドに組み込まれていました[2]。
日本の警察も、発見に深く関わっています。警察庁の発表によると、2025年9月、福岡県警がネットバンキングの不正送金事件で不正アクセス元をたどる中で、不正なソフトが混入したIoT機器を発見しました。関東管区警察局サイバー特別捜査部が解析と製造・販売状況の調査を進め、Googleに情報を提供しています[4]。
時事通信によると、製造を外注された中国の業者が委託元に無断で不正ソフトを仕組んで納入しており、販売業者や購入者が知らないうちに不正ソフトを仕組まれた被害が判明したのは初めてだと警察庁は説明しています[5]。
セットトップボックス
Googleが高い確度で評価
バックドアそのものは消えない
出典・参考資料
Google GTIG[2]、Malwarebytes Labs[6]。台数はGoogleの集計で、国内の台数は公表されていません。リンクは末尾の資料一覧に掲載しています。
出荷時のバックドアが見つけにくく、消しにくい4つの理由
家庭のIoT機器が踏み台にされる事件はこれまでもありましたが、今回は「利用者の不注意」を前提にしていない点が違います。ドローンに置き換えて考えるときに効いてくるのは、次の4点です。
1. 利用者が何もしなくても、最初から入っていた
怪しいアプリを入れた、パスワードを使い回した、といった利用者側のきっかけがありません。GTIGによると、バックドアの本体はファームウェアのシステム領域にあらかじめ入っていて利用者には削除できず、消しても再起動で別の領域から入り直します。2026年8月以降の新しい型は、システムアプリを装って管理者権限を取り、さらに深い領域に入り込むようになっていました[2]。
2. 認定試験を通ったあとで、悪性コードを読み込んだ
対象の機器は、Googleの認定を受けたAndroid機器でした。GTIGは、Videostrongがコードを難読化して互換性とセキュリティの試験のすき間を突き、初回起動の後に悪性コードを読み込んでいたと説明しています。端末上で不正アプリを検査するGoogle Play プロテクトの確認も無効にしていました[2]。
出荷前の試験に通ったからといって、出荷後の振る舞いまで保証されるわけではない、ということです。認定時点の試験に加え、更新後の検証も必要になります。
3. 被害者のはずの持ち主が、攻撃の発信元に見える
回線の又貸しに使われると、他人の不正アクセスや不正送金の通信が、持ち主の家庭の回線から出ていくように見えるのが厄介な点です。警察庁によると、IoT機器を通じた不正送金は2025年に少なくとも737件(被害額約14億円)確認されています[5]。この件数は、XCPE以外の被害も含んだ数字です。北海道警察も、海外からの攻撃が国内の個人宅からのアクセスに偽装されるため、住民に捜査への協力を求める場合があると呼びかけています[7]。
4. サーバーを止めても、バックドアは機器に残る
テイクダウンで止まったのは指令サーバーで、機器の中のバックドアは消えていません[6]。製造元が意図して関与したとGoogleが評価しているため、修復用ファームウェアにも信頼性の確認が必要です。他社ブランドの名前で売られた機器もあり、委託元も知らなかったのですから、箱のブランド名だけでは対象かどうかを判断できません[2][5]。
GTIGは再発防止策として、小売・流通の事業者が受託製造元に独立したセキュリティ監査を求めることや、問題を起こした製造元の取り扱いをやめることを挙げ、下流のブランドや再販事業者にも責任があるとしています[2]。機器を選んで売る側の責任に触れたもので、ドローンを販売・保守する事業者にもそのまま当てはまる指摘です。
送信機・ドック・更新配信に共通する接点
TVボックスと業務用ドローンは用途こそ違いますが、つくりには共通点があります。送信機の中にはAndroidをベースにした画面付きのものがあり、DJIのサポート担当は、RC Plusに第三者のAndroidアプリを入れられると案内しています[8]。ドックは屋外に常設され、電源と通信を確保したうえで運用管理のクラウドやサーバーとつながって動く機器です[9]。ファームウェアやアプリの更新がメーカーから届く点も同じです。
日本の政府も、この点は早くから意識していました。2020年に関係省庁が申し合わせた政府機関の無人航空機の調達方針は、調達時だけでなく、後からのソフトウェアの書き換えで機能の制限や乗っ取りが可能になることを無人航空機の特質として挙げ、ライフサイクル全体で考慮するよう求めています[10]。認定の後に悪性コードを読み込んだ今回の手口は、この懸念がそのまま形になったものでした。
一方で、違いもあります。下の表のうち、ドローンの側で影響が大きくなるのは「見ているもの」と「乗っ取られた場合の最悪」、利用者の工夫が効くのは「つながり方」です。
表1 Android TVボックスと業務用ドローンの比較
| 項目 | Android TVボックス(今回の事件) | 業務用ドローン |
|---|---|---|
| 中身 | Android TV。Googleの認定機器だった[2] | 機体の飛行制御、送信機(Androidベースの機種もある[8])、ドック、操縦・運用管理のアプリ |
| つながり方 | 動画配信などの利用時に家庭の回線へ接続する | ドックは常時接続が多い。送信機はネットに接続しないモードを選べる機種もある[11] |
| 更新の配信元 | 製造元(Googleの認定の枠内) | 機体メーカー(ファームウェア、アプリ、飛行制限区域のデータ) |
| 見ているもの | テレビの画面、家庭のネットワーク | 点検対象の設備、災害現場、測量範囲、離着陸地点 |
| 乗っ取られた場合の最悪 | 情報の窃取、回線の悪用 | 情報の窃取に加え、飛行中の機体の挙動、業務の停止 |
| 製造元の外から止める仕組み | Googleが認定から排除し、指令サーバーを停止した[2] | 機体・アプリ・クラウドを同じメーカーが提供することが多く、外側の審査役が見えにくい |
出典番号のない記述は、一般的な構成にもとづく編集部の整理です。
TVボックスの事件では、OSと認定の仕組みを持つGoogleが、製造元を外し、サーバーを止めることができました。ドローンでは、機体、送信機、アプリ、クラウド、飛行制限のデータまでを1つのメーカーがまとめて提供していることが多く、メーカーの外側から止める役回りが見えにくい構造です。
ドローンにバックドアがあった場合の5つの想定
2026年11月9日時点で、業務用ドローンにVideostrongの事件のような意図的なバックドアが見つかったという公的な発表は、編集部が調べた範囲では見当たりませんでした。DJIが2026年5月に公表した、米国流通のAir 3S・RC 2とMatrice 4E・RC Plus 2 Enterpriseを対象とする米OnDefendの評価(DJIの依頼で実施[12])では、試験期間中に隠れたバックドアの明確な証拠は見つからなかったとされています。同時に評価者は、ファームウェアやソフトウェアの更新を継続して検証するよう勧めていました[13]。以下の5つは、TVボックスの機能と共通の供給元に依存するリスクから考えた想定です。実際に起こるかどうかは、機器の構成や権限、接続方法しだいです。
想定1:点検・測量データが、気づかないうちに外へ出る
TVボックスでは、画面の連続撮影と送信、アカウント情報や機器情報の送信が確認されています[2]。ドローンに置き換えると、対象はカメラ映像、撮影した写真や点群、いつ・どこを飛んだかの飛行ログ、離着陸地点になります。
先の政府調達方針は、カメラ・センサーの情報や飛行記録が盗まれて活動内容を推測されることを、防衛や犯罪捜査などの業務のリスクに挙げています。施設の脆弱性情報を集める点検や、詳細な3D地図を作る測量も、情報が盗まれると公共の安全に支障が出るおそれのある業務の例です[10]。
厄介なのは、漏れていても業務はふだんどおり回ることです。TVボックスの持ち主が気づかなかったように、映像や点群が別の宛先に送られていても、通常の操縦画面だけでは気づけない場合があります。
想定2:送信機やドックが、組織のネットワークへの入口になる
今回のバックドアは、遠隔からのコマンド実行に加えて、通信経路の調査などネットワークを調べる機能も持っていました[2]。送信機を事務所のWi-Fiにつないで更新や地図のダウンロードをしていたり、ドックを施設のネットワークに接続していたりすると、送信機やドックが、同じネットワーク上のパソコンやサーバーをのぞく足がかりになり得ます。
送信機やドックから内部への通信が許されていれば、被害が組織のネットワークに広がるおそれがあります。遠隔運用のサーバーやアカウントの分け方は「PHPのセキュリティ問題とは?図解で分かるドローン遠隔運用への備え」で整理しています。
想定3:ドックの回線が、他人の攻撃の中継に使われる
今回の事件でバックドアの主な使い道になったのは、回線の又貸しでした[2]。常時給電・常時接続で屋外に置かれるドックは、TVボックスと同じ「いつもつながっている機器」です。中継に使われれば、不正アクセスの通信が自治体や企業のドックの回線から出ていくように見え、持ち主が捜査の確認対象になり得ます。帯域を取られて映像の配信が遅れるといった、業務上の支障も考えられます。
想定4:飛行中の機体に、外から操作が差し込まれる
TVボックスではリモコン操作の注入が確認されています[2]。ドローンでも、仮に飛行制御へ到達できる操作経路が残されていれば、機体の挙動に影響するおそれがあります。TVボックスのリモコン操作と、ドローンの飛行制御では、必要な権限も仕組みもまったく別物です。
意図しない欠陥でも、影響は現実に起こり得ます。2023年には独ルール大学ボーフムなどの研究チームが、DJIの複数の機種で16件の脆弱性を見つけ、特定の攻撃条件で飛行中の機体を停止させられることや、空港周辺などの飛行制限の仕組みを回避できることを示しました。これらは公表前にDJIへ伝えられ、修正されています[14]。製造元が意図して操作の経路を残していたなら、利用者の設定で防ぐのはさらに難しくなります。
政府調達方針も、救難・救命などの人命に直結する業務では、機体が突然動かなくなるなど、適時に飛べなくなるリスクを考慮するよう求めています[10]。
想定5:同じ機種が、同じ日にまとめて飛べなくなる
130万台超に共通のバックドアが入っていた事件は、同じ供給元に由来する問題が多数の機器へ広がるリスクを示す例です。全台が1つの指令で同時に動いたことを示す数字ではありません。ドローンなら、更新の配信や遠隔からの指令で、同じ機種が一斉に飛べなくなる事態もありうるでしょう。災害対応で複数の機関が同じ機種を使っていれば、影響は1つの組織にとどまりません。
バックドアがなくても、似たことは制度の変化で起こり得ます。米国では2025年12月22日、外国製の無人航空機と重要部品がFCCのCovered Listに追加され、新たな機器認証に制限がかかりました。除外・条件付き承認の仕組みもあります[15]。2026年8月には、認証済みの一部の外国製「military-grade」機器についても輸入・販売を制限する案が官報に掲載されました。これは供給・調達の問題であり、保有機を遠隔から一斉停止させる話とは別です[16]。
Googleが製造元を認定から外したように、取引や認定が止まれば、ファームウェア、アプリ、クラウド、修理部品の提供が続く保証はありません。供給面のリスクは「中国製ドローンはいつまで使えるのか」で詳しく扱っています。
表2 想定ごとの影響と、効きやすい対策・効きにくい対策
| 想定 | 影響が及ぶもの | 効きやすい対策 | 効きにくい対策 |
|---|---|---|---|
| 1 データが外へ出る | 重要施設の点検、測量、警備・捜査の情報 | 飛行中はネットに接続しない運用、クラウド保存の停止、飛行後のデータ消去[10] | 通信の暗号化だけに頼る(送り先がメーカー側なら防げない) |
| 2 ネットワークへの入口 | 事務所・施設のネットワーク全体 | 送信機・ドックを専用の回線やネットワークに分け、接続先を絞る | 送信機へのウイルス対策アプリの導入 |
| 3 回線の中継 | ドックの回線、組織の信用、映像配信 | ドック回線の通信量と接続先の監視、専用回線 | ルーターの初期化 |
| 4 操作の差し込み | 人や施設の近くでの飛行、救難 | 人や施設への影響を抑えた飛行計画、異常時の着陸・中止手順(制御を奪われた場合、手動介入にも限界がある) | アプリの再インストール |
| 5 一斉に飛べなくなる | 災害対応、定期点検の継続 | 機種・メーカーの分散、代替機の確保、供給停止時の契約上の扱いの確認 | 予備機を同じ機種でそろえる |
「効きにくい対策」は、ファームウェアに組み込まれたバックドアには届かない対策を挙げました[1][2]。どの対策も、リスクをなくすのではなく下げるためのものです。
ファームウェア内のバックドアは初期化で消せるとは限らない
先に見たとおり、バックドアの本体はファームウェアのシステム領域にあり、利用者には削除できません[2]。一般利用者向けの解説(スマートフォン修理店「スマートドクタープロ」)でも、アプリの削除や初期化、ウイルス対策アプリの導入、ルーターの初期化だけでは取り除けないとして、有効な対処に、ネットワークから切り離すこと、製造元・販売元にファームウェアの提供や交換を求めること、使用をやめることを挙げています[1]。
ドローンも同じで、利用者が書き換えられないファームウェアの中身は、利用者の操作では直せません。利用者が決められるのは機器の外側、つまり「どこにつなぐか」「いつ更新するか」「データをどこに置くか」です。
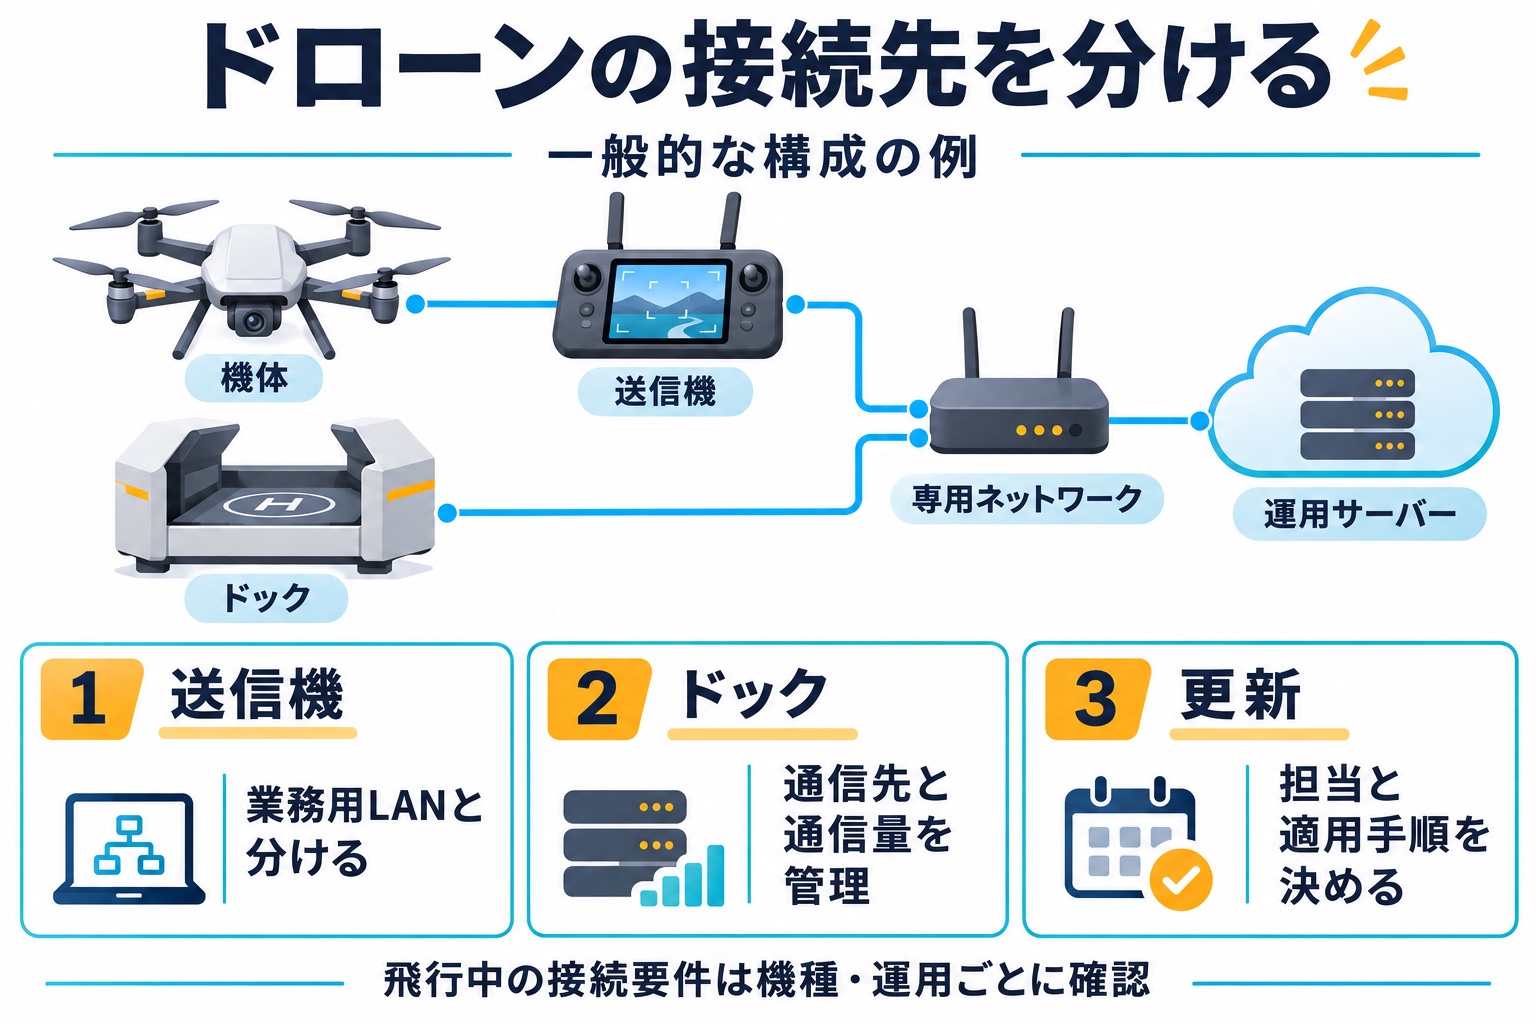
- 送信機:事務所の業務用LANと接続を分ける。
- ドック:必要なサーバーへの通信を許可し、接続先と通信量を記録する。
- 更新:担当者と試験・適用の手順を決める。
2023年に見つかった16件の脆弱性も、メーカーの更新で修正されています[14]。更新を止めると、既知の欠陥が残り続けます。止めるのではなく、更新の担当と適用の手順を決め、何が変わったかを確かめられる状態にしておくのが現実的です。
通信・更新・データ・調達・代替機を見直す
製造元の中身を利用者が確かめきるのは、正直なところ難しいと思います。だからこそ、メーカーを信じきらなくても業務が止まらない運用に寄せておくのが現実的です。同方針の対象機関が重要業務に使う機体のうち、特にサイバーセキュリティ上のリスクを考慮すべきと判断する調達では、内閣官房との事前協議が求められます[10]。方針は消防本部や消防団に直接は適用されませんが、消防庁は業務の参考として各都道府県に情報提供しています[17]。
1. 通信:不要なネット接続を減らし、業務用LANと分ける
政府調達方針は情報流出の防止策として、インターネットへの接続をソフトウェアの更新などに必要な最小限にとどめ、飛行中は接続しないことを挙げています[10]。DJIの業務用アプリDJI Pilot 2には、アプリとインターネットの接続を切るローカルデータモードがあり、オフラインでのファームウェア更新や飛行制限区域の解除にも対応しています[11]。ローカルデータモードが制限するのはアプリの通信です。端末全体や別のアプリまで遮断されるとは限りません。オフライン機能の対応機種と、地図・RTK補正・遠隔運用に必要な通信を確認し、業務に合った設定を選びます。
送信機は事務所の業務用ネットワークに直接つながず、更新や地図のダウンロードに使う回線を分けるのが基本です。ドックは専用の回線や分離したネットワークに接続し、メーカーが示す必須の通信先・ポートを確認して、許可する接続を絞ります。遠隔運用で必要な通信まで遮断していないか、変更後には動作の確認も必要です。
2. 更新:担当者と試験用の機体、適用手順を決める
更新の担当者、全機に入れる前に試す機体、更新後に挙動を確かめる項目を決めておきます。メーカーが更新内容を説明しているか、更新を見送った場合に何が使えなくなるかも、導入時に確認しておきたい点です。
3. データ:保存先・持ち出し・消去の手順を決める
撮影データをクラウドに保存するかどうかは、業務ごとに決めておきたい項目です。政府調達方針は、クラウド保存の停止と、飛行後に機体や記録媒体に残る飛行記録・映像の確実な消去も挙げています[10]。ドックでの遠隔運用では、運用管理を自社のサーバーや閉じたネットワークで動かす選択肢もあり、DJIはFlightHub 2 On-Premisesを提供しています[9]。消去と並行して、必要なデータを手元に残す手順も決めておくと安心です(「ドローンの写真・点群を守るバックアップと復旧手順」)。
4. 調達:設計・製造元と第三者評価の対象を聞く
今回の機器は、委託元も知らないうちにバックドアを組み込まれていました[5]。機体を選ぶときは、性能や価格と並べて次の点を確かめます。
- 外装のブランドと、実際に設計・製造している会社が同じか
- 通信先とデータの保存先が開示されているか。ネットに接続しないで運用できるか
- 脆弱性の届け出窓口と、更新を提供する期間
- 国内で修理・保守を受けられる体制
- 第三者の評価がある場合は、対象の機種、ファームウェアの版、評価した時期。評価はその時点の結果です[13]
5. 代替機:別メーカーでも業務を続けられるようにする
救難や警備など止められない業務は、別のメーカー・別系統の機体を用意して、同じ日に全機が止まる状態を避けたいところです。保守契約では、メーカーの供給や更新が止まったときの扱い(代替機、データの引き渡し)を確認しておきます。非中国製や国内で保守できる機体を比べるときの観点は「なぜ「非中国製ドローン」が求められるのか?」にまとめました。
いまの運用で確かめたい8項目
- 飛行中の接続:送信機・機体は、飛行中にインターネットにつながっているか
- 送信機のつなぎ先:事務所の業務用Wi-Fiに直接つないでいないか
- ドックの回線:専用の回線か。接続できる相手を絞っているか
- 通信の記録:送信機・ドックの通信量や接続先を、あとから確かめられるか
- 更新の担当:誰が、いつ、どの機体から更新を入れるかが決まっているか
- データの保存先:映像・点群・ログがクラウドに上がる設定になっていないか
- 製造元の実体:使っている機体の設計・製造元と、更新の提供期間を把握しているか
- 代わりの機体:同じ機種が一斉に使えなくなったとき、業務を続ける手段があるか
製造国に加えて、通信先と保守・供給体制を確かめる
今回の機器は、製造元とは別のブランドで売られていたものも多く、委託元さえバックドアを知りませんでした[2][5]。ドローンでも、外装のブランドと中の設計・製造元が違う機体はあります。国の機関が何をもって「国産」とみなすかは「国は何をもって「国産ドローン」とするのか?」で取り上げました。設計の不備による脆弱性は、どの国のメーカーの製品にも起こり得ます。
それでも国籍が問われるのは、技術的な安全性とは別に、調達の要件や取引の続き方が国の方針で決まるからです。米国の例のように、制度が変われば新しい機種が入らなくなります[15]。日本の政府調達方針は特定の国を名指ししていませんが、内閣官房との事前協議や、リスクの高い機体からの置き換えを求めています[10]。
中国製かどうかは判断材料の1つで、それだけで安全か危険かは決まりません。機体と運用を見直すときは、次の3点を確かめます。
- 通信とデータの流れを、利用者が把握し、絞れるか
- 製造元の実体と、更新の仕組みが説明されているか
- 1つのメーカーが止まっても、業務を続けられるか
Videostrongの事件が示したのは、メーカーを信じてよいかを利用者が見極めきるのは難しい、ということでした。まずは送信機とドックの接続先を担当者と確認し、更新の記録と、使えなくなったときの代替手段をそろえておくことから始めてはどうでしょうか。機体を買い替える前でもできる備えです。
よくある質問
Q. 中国製ドローンに、実際にバックドアは見つかっているのですか?
2026年11月9日時点で、業務用ドローンでVideostrongの事件のような意図的なバックドアが確認されたという公的な発表は、編集部では確認できていません。過去には、操縦アプリの独自の更新の仕組み(2020年)や、ファームウェアの脆弱性(2023年)が研究者から指摘され、DJIは反論や修正を行っています[18][19][14]。米国の規制は、個別のバックドアの証明とは別の、安全保障上の判断にもとづくものです[15]。
Q. いま使っている中国製ドローンは、使い続けて大丈夫ですか?
政府調達方針は対象機関・業務・リスクに応じた調達前の協議や、既存機のリスク評価と、高リスクと判断した機体の置き換えを求めています[10]。それ以外の業務でも、扱うデータの重さと、止まったときの影響に応じて、ネット接続を絞る運用や代替機の確保を検討してください。
Q. 機体をインターネットにつながなければ安全ですか?
インターネット経由の流出や遠隔操作の経路は減らせますが、すべてのリスクがなくなるわけではありません。更新やライセンス確認のときの接続、送信機に入れたほかのアプリ、記録媒体を介したデータの持ち出しなど、接点は残ります。つなぐ時間と相手を決め、記録しておくのが現実的です。
Q. ファームウェアは更新しないほうが安全ですか?
いいえ。脆弱性の修正も更新で届きます[14]。更新を止めるのではなく、担当・時期・確かめ方を決めて、更新後の挙動を確認できる体制にしておきます。
出典・参考資料
Videostrongの関与は、Googleの評価として記載しています。
- [1]スマートドクタープロ(大阪・心斎橋のスマートフォン・タブレット修理店)「Android機器130万台に出荷時から“裏口”|Videostrong事件をやさしく解説」(2026年11月8日更新) https://www.iphone-doctor.net/android-backdoor-videostrong-xcpe
- [2]Google Threat Intelligence Group「Shutting the Door on the XCPE Botnet」(2026年11月2日) https://cloud.google.com/blog/topics/threat-intelligence/shutting-the-door-on-the-xcpe-botnet
- [3]The Register「Cops bust botnet of 1.3M infected Android TV boxes」(2026年11月2日) https://www.theregister.com/a/5307045
- [4]警察庁「Google社と連携した犯罪インフラのテイクダウンについて」(広報資料、2026年11月4日) https://www.npa.go.jp/news/release/2026/20261104001.html
- [5]時事通信「家庭用IoT機器に不正ソフト=製造で仕組まれ、サイバー攻撃「踏み台」に―グーグル社と連携し無力化・警察庁」(nippon.com掲載、2026年11月4日) https://www.nippon.com/ja/articles/-/56889
- [6]Malwarebytes Labs「隠されたバックドアにより、130万台のテレビ受信機が犯罪者の手に渡っていた。」(2026年11月3日) https://www.malwarebytes.com/ja/blog/mobile/2026/11/a-hidden-backdoor-put-1-3-million-tv-boxes-to-work-for-criminals
- [7]北海道警察「家庭にある機器が悪用されています」(PDF) https://www.police.pref.hokkaido.lg.jp/info/seian/cyber-bouhan-hiroba/bouhan-kyositu/news/1-doumin/0808-kikiakuyou/01.pdf
- [8]DJI Forum「DJI RC Plus」に関するスレッドでのDJIサポート担当の回答(2023年4月7日) https://forum.dji.com/thread-288206-1-1.html
- [9]DJI Enterprise「DJI FlightHub 2 On-Premises Officially Released」(2025年6月13日) https://enterprise-insights.dji.com/blog/dji-flighthub-2-on-premises-officially-released
- [10]「政府機関等における無人航空機の調達等に関する方針について」(令和2年9月14日 関係省庁申合せ。消防庁サイト掲載の写し、PDF) https://www.fdma.go.jp/mission/develop/items/r8/r8_kinkyu_besshi5.pdf
- [11]DJI Trust Center「User Guide: Enterprise Drone Privacy Controls」 https://www.dji.com/trust-center/resource/enterprise-privacy-controls
- [12]heliguy「Independent DJI drone security audit finds no critical risks」 https://www.heliguy.com/blogs/posts/dji-drone-security-audit-no-critical-risks/
- [13]DJI「DJI Releases Findings of the Most Comprehensive Independent Security Assessment of Its Drone Systems to Date」(2026年5月28日) https://www.dji.com/media-center/announcements/dji-drone-independent-security-assessment
- [14]Ruhr-Universität Bochum「Security vulnerabilities detected in drones made by DJI」(2023年3月2日)/NDSS 2023論文「Drone Security and the Mysterious Case of DJI’s DroneID」 https://news.rub.de/english/press-releases/2023-03-02-it-security-security-vulnerabilities-detected-drones-made-dji/https://www.ndss-symposium.org/ndss-paper/drone-security-and-the-mysterious-case-of-djis-droneid/
- [15]FCC「UAS等のCovered List追加に関するPublic Notice」(DA 25-1086、2025年12月22日) https://docs.fcc.gov/public/attachments/DA-25-1086A1.pdf
- [16]FCC「外国製military-grade UAS等の輸入・販売制限案に関する意見募集」(Federal Register、2026年8月3日、48870–48874頁) https://www.govinfo.gov/content/pkg/FR-2026-08-03/pdf/FR-2026-08-03.pdf
- [17]消防庁「「政府機関等における無人航空機の調達等に関する方針について(関係省庁申し合わせ)」について(情報提供)」(令和2年9月16日、PDF) https://www.fdma.go.jp/laws/tutatsu/items/a9010a88648fe9b174a2c2bb98a96dfa64762779.pdf
- [18]Synacktiv「DJI Android GO 4 application security analysis」(2020年7月23日) https://synacktiv.com/publications/dji-android-go-4-application-security-analysis
- [19]DJI「DJI Statement On Further Misleading Claims About App Security」(2020年) https://www.dji.com/media-center/announcements/dji-statement-on-further-misleading-claims-about-app-security
- [20]国土交通省「無人航空機の第二種型式認証を行いました」(2023年12月22日) https://www.mlit.go.jp/report/press/kouku11_hh_000117.html
- [21]情報処理推進機構(IPA)「IoT製品に対するセキュリティラベリング制度(JC-STAR)の運用を開始しました」(2025年3月25日) https://www.ipa.go.jp/pressrelease/2024/press20250325.html
- [22]Videostrong Technology Co., Ltd.「Company Profile」「Contact」(会社名・本社所在地の確認) 会社紹介/所在地
※このブログは公開資料にもとづく解説です。想定シナリオは編集部の思考実験で、特定のメーカー・製品にバックドアがあることを示すものではありません。機体の調達・運用は、所属組織の情報セキュリティ規程と関係する方針にもとづいて判断してください。
BLOG REQUEST
次に読みたいブログを教えてください
「こんなドローン情報を知りたい」「この機種を比較してほしい」など、今後のブログへのご要望をお寄せください。