
「GMOの不正アクセスで、自宅のパソコンまで被害に遭うのか」「なぜPCの電源を切るよう呼びかけたのか」。クラウドを使う会社にとっても、気になる疑問です。
今回、サイバー攻撃を受けたのは「お名前.com デスクトップクラウド」です。ハッキングの被害として伝えられた出来事を、「クラウド上で動くPC」「管理者権限」「手元のPCとのファイル共有」に分けて図解します。被害の対象や個人情報への影響、企業が取れる対策まで順に説明します。
ドローンの撮影データやサーバーを扱う企業向けに、管理項目を9つにまとめました。社内や保守会社との確認に使える無料チェックリスト(PDF・Excel)も用意しています。
2026年10月28日付のGMO開示、第12報(10月27日19:10時点)までの公式発表、専門家の公開分析、Microsoftの技術資料を参照しています。
GMO「お名前.com」の不正アクセスで何が起きたか
GMOは2026年10月20日に一部のVPSで不正なプログラムを確認し、21日に全プランのサーバーを順次停止しました。24日には、不正アクセスと利用者情報の持ち出しを確認したと公表しています。一部の利用者からは、取引口座で身に覚えのない取引があったとの報告も受けています。[3][5]
GMOのVPSと、FX会社の取引サーバーは別のもの
「お名前.com デスクトップクラウド」は、インターネット越しにWindowsのPC環境を借り、FXの自動売買ソフトMT4・MT5などを動かすサービスです。利用者の手元のPCは、そのWindows環境の画面を開いて操作するために使います。自動売買ソフトはクラウド側で動くので、手元のPCを切っても取引を続けられます。[1]
ここでいうVPS(仮想専用サーバー)は、データセンターのコンピューター上に用意された、利用者ごとのPC環境です。GMOが貸すVPSと、実際に注文を受ける証券会社・FX会社の取引サーバーは、別のものです。
手元のPC → GMOのVPS → 利用者が契約したFX会社の取引サーバー
利用者はVPSを遠隔操作し、VPS上のソフトがFX会社に注文を送ります。VPSに保存した口座のログイン情報が使われたり、ログイン済みのソフトが不正操作されたりすれば、手元のPCを乗っ取らなくても取引へ影響し得ます。
被害の対象は?FX口座と個人情報への影響
本件の対象サービスは「お名前.com デスクトップクラウド」です。GMOの10月28日付の開示では、このサービス以外では、本件による不正アクセスや情報漏えいなどの影響は確認されていないとしています。GMOの名前が付いたすべてのサービスや、すべてのFX口座が被害の対象と確認されたわけではありません。[23]
影響の可能性がある「26,739件」は、対象になり得るサーバー数です。被害が確認された利用者数や、乗っ取られたPCの台数を示す数字ではありません。[4]
第3報では、サーバー内に保存された取引口座のログイン情報などが取得・不正利用された可能性が示されています。取引への影響と、氏名・連絡先などの個人情報の流出、自宅のPCへの影響は、それぞれ確認する必要があります。[4]
10月28日付の開示によると、利用者に関係すると思われる情報が、攻撃者とみられる者に公開されたことも確認されています。ただし、GMOが確認していない情報には、事実と異なる内容が含まれる可能性があります。情報公開の対象者には、GMOが確認のうえ個別に連絡する方針です。[13][23]
自分が対象か心配な場合は、GMOからの個別連絡と公式窓口で確認してください。GMOは、公開されたと称する情報へのアクセスや、転載・SNSでの再投稿を控えるよう案内しています。不審なメールやSMSのリンクも開かず、公式サイトで内容を確かめます。[13]
マスターキーとは?他のVPSにも及ぶ管理者権限を図解
利用者のIDは、本来、自分のVPSを使うためのものです。一方、サービスを保守する管理者には、複数のVPSの設定を変えたり、障害へ対応したりするための強い権限が与えられることがあります。このような広い権限を、建物の複数の部屋を開けられる「マスターキー」になぞらえると理解しやすくなります。
S&Jの三輪信雄氏が公開した分析図では、足場となる1台のVPS → 共通の管理者アカウント → 他のVPSへ権限が広がる構成を想定しています。図にあるAD(Active Directory)は、Windows環境のアカウントや権限をまとめて管理する仕組みです。複数の顧客のVPSを同じADで管理し、共通の管理者権限が各VPSに及ぶという想定です。[20]
複数のVPSを管理できるアカウントを奪われれば、顧客ごとのパスワードを一つずつ解かずに、権限が及ぶVPSへ操作を広げられるおそれがあります。1台のVPSを使えるだけで、その権限が自動的に手に入るわけではありません。一般利用者の権限から管理者権限へ進む、追加の突破が必要です。顧客のIDと、提供会社の管理者権限の両方を守る必要があります。
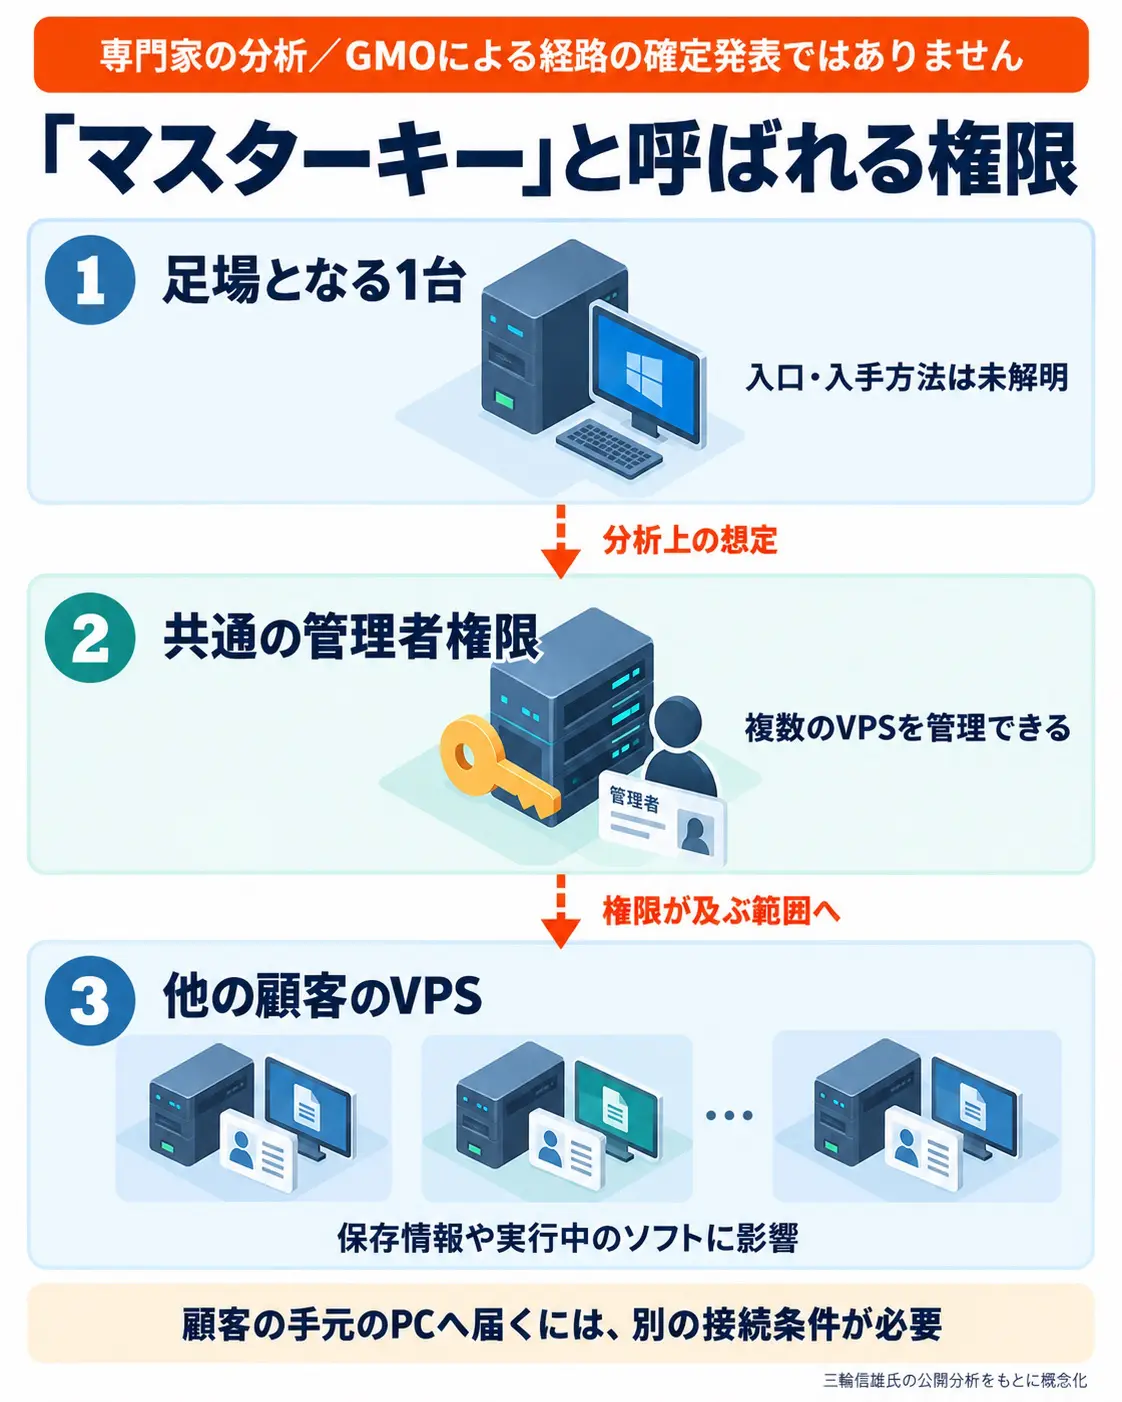
三輪氏の図は、攻撃者の主張にもとづく専門家の分析です。GMOが侵入経路を確定した発表ではありません。攻撃者(ハッカー)が最初のVPSをどう手に入れ、管理者権限をどう取得したかは、公表資料だけでは確定できません。「マスターキー」という名前の特定の暗号鍵が盗まれたと判明したわけでもありません。[4][13][20]
自宅のPCにも影響する?RDPのドライブ共有を図解
VPSの管理者権限を得ても、それだけで利用者の自宅や会社のPCすべてに入れるわけではありません。手元のPCとの間に、もう一つ接点が必要です。
その接点になり得るのが、Windowsのリモートデスクトップ接続(RDP)にあるドライブのリダイレクトです。手元のPCのドライブを、接続先のWindowsからも使えるようにする共有機能で、ファイルの受け渡しなどに使います。[21]
接続用の「.rdp」ファイルには、接続先だけでなく、共有する機器やドライブの設定も含まれます。三輪氏の分析図も、RDP接続中のドライブ共有を、VPSと顧客PCの接点として挙げています。[20][21]
例えば、手元のPCのドライブを共有してVPSへ接続すると、VPS側からも共有されたファイルを読み書きできるようになります。Microsoftも、ドライブ共有によって接続先からローカルのファイルを読み書きでき、接続先が悪意を持つ場合は情報の窃取や不正なファイルの書き込みにつながると説明しています。[21][22]
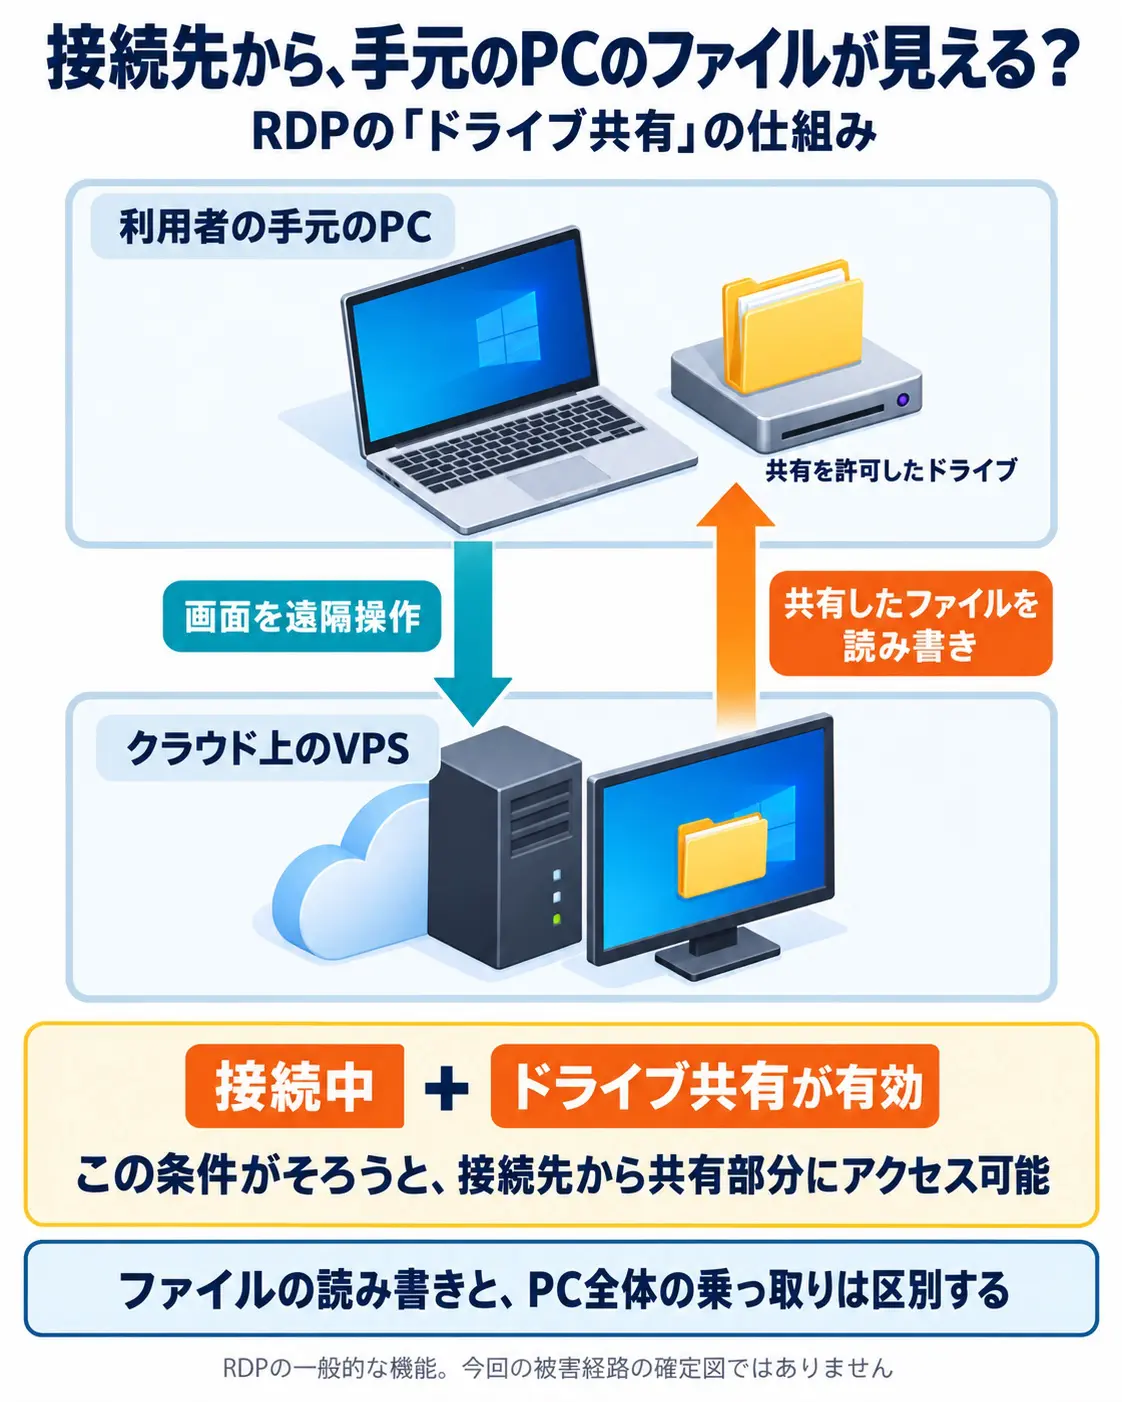
接続中の共有ファイルへのアクセスと、PC全体の乗っ取りは分ける
「利用者が接続している」「ドライブ共有が有効」「接続先で共有部分へアクセスできる権限がある」という条件がそろうと、侵害されたVPSを通じて手元のファイルに触れられるおそれがあります。利用者が外向きに作った接続の共有機能が使われるため、「自宅のPCへ外から直接ログインできない設定」だけでは、この共有部分まで守れるとは限りません。
ただし、共有ファイルを読み書きできることと、PC全体を自由に遠隔操作できることは同じではありません。不正なファイルを書き込めたとしても、それが実行されて感染が成立するかには、別の条件があります。今回の各利用者について、共有の設定、アクセス、感染がどこまで起きたかは個別の調査が必要です。
GMOは利用者の端末を預かって解析を進めています。10月28日付の開示でも、第10報の10月27日13:55時点ではランサムウェア攻撃が確認されていないことを示し、マルウェアが実際に仕掛けられているかを含めて解析中と説明しています。利用者全員のPCが感染・乗っ取りの被害に遭ったと確認されたわけではありません。[23]
遠隔接続では、接続先を信頼できるかに加えて、手元のドライブ、クリップボード、USBなどをどこまで渡しているかを確かめます。不要な共有を外し、仕事に必要な範囲だけを許可する。これは、今回の経路が確定する前でも実施できる対策です。[21]
なぜGMOはPCの電源を切るよう要請したのか
GMOは、利用者の端末への攻撃予告に備え、PCのネットワーク切断や電源断などを要請しました。攻撃者が主張する被害がすべて確認されたためではなく、予告に備えて利用者の端末を守るための措置として案内したものです。[7][11]
RDPの接続とドライブ共有が有効なら、前の図のようにVPSから手元のファイルへ届く接点ができます。ネットワークから切り離せば、その接続を止められます。ただし、すでに不正なプログラムが保存・実行されていたか、切断後にどのような確認が必要かは、端末の調査で判断する必要があります。
警察庁は、ランサムウェア被害が疑われる機器について、調査に必要な記録を失わないよう、ネットワークから隔離し、電源を落とさないよう案内しています。GMOの個別事案での要請を、すべての事故の手順に当てはめず、自社の対応担当者・保守会社へ確認します。[17]
補償とサービス再開は、GMOの公式案内で確認する
GMOは、利用者への一律5,000円のお見舞金と、本件による不正取引と認められた実現損失の補償を案内しています。さらに、情報公開を同社が確認した利用者への特別お見舞金も公表しています。対象条件や手続きは異なるため、公式発表と個別の案内で確認してください。[5][13][23]
第4報では、侵害された現行のシステム基盤をそのまま再開せず、独立したクラウド基盤の代替サービスを案内する方針です。「元のサーバーがいつ復旧するか」だけでなく、移行条件や機能の違いも確認します。最新の連絡先・案内は、GMOの公式発表から確認できます。[5]
ドローン業務で見直すサーバー管理と不正アクセス対策9項目
測量の点群処理用PCへ遠隔接続したり、点検データをクラウドで委託先へ渡したりする業務には、同じ管理上の接点があります。撮影した写真だけでなく、設備の位置が分かる飛行ログ、成果物、連携に使うログイン情報も対象です。
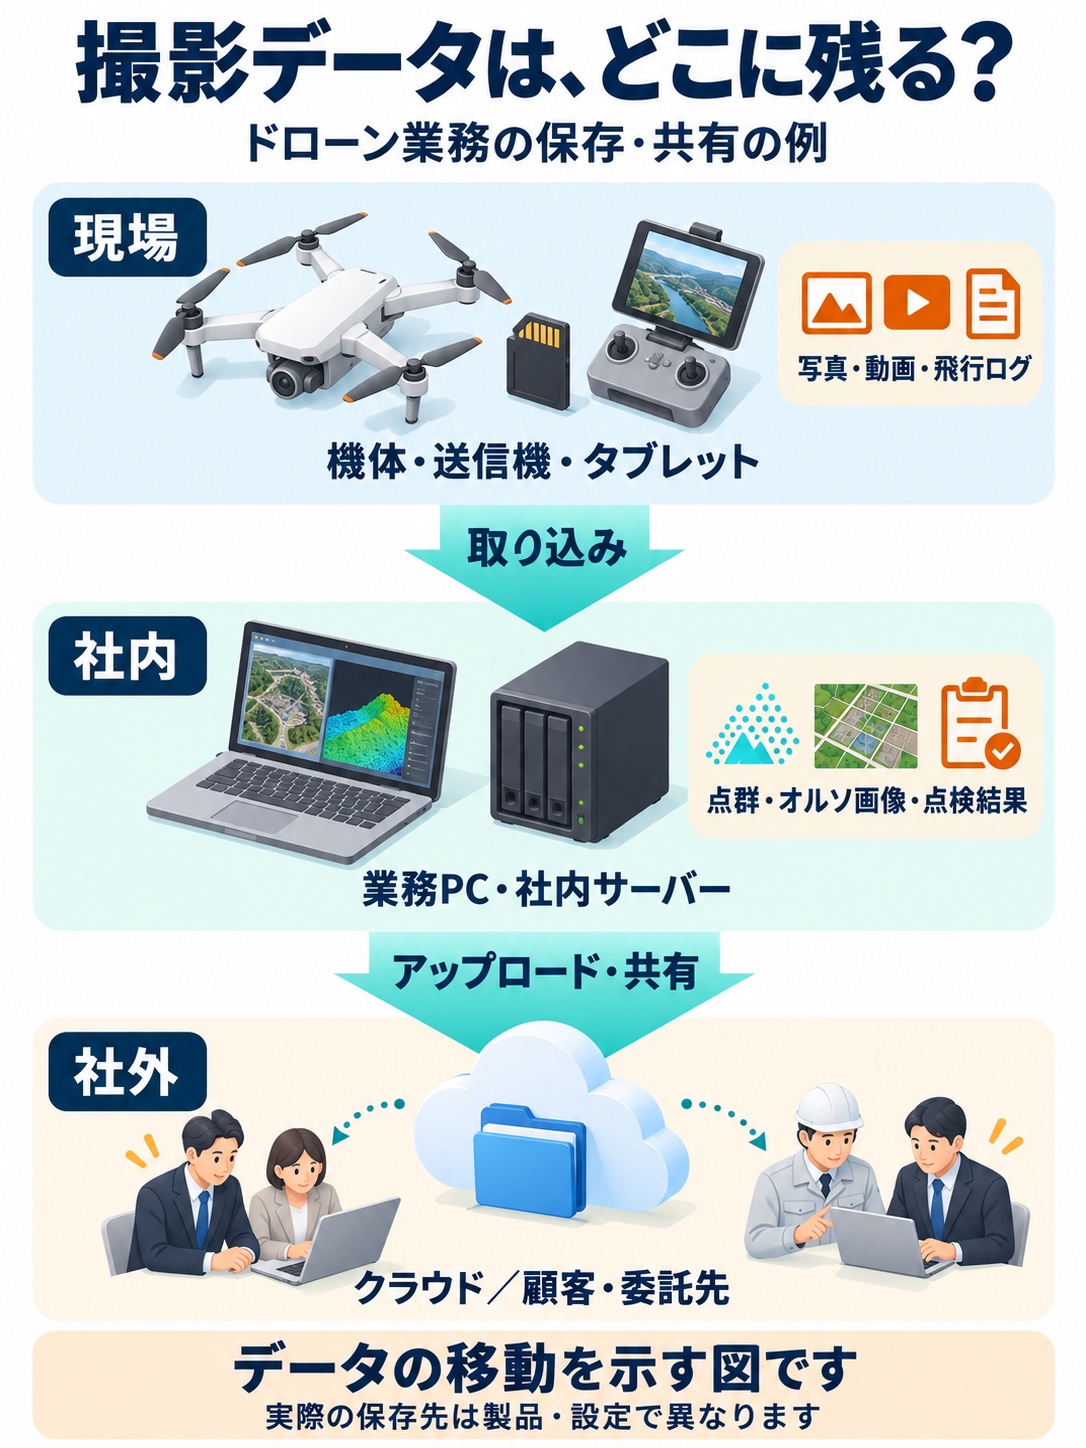
クラウドに写真を保存することと、クラウドから機体を操縦することは別です。ドックなどと組み合わせて遠隔操作するシステムでは、データを閲覧する権限に加え、機体を動かす権限も管理します。保存サービスの不正アクセスだけで、すべてのドローンを操縦できるようになるという話ではありません。
9項目それぞれに、担当者と確認する記録を決める
次の表は、IPAや警察庁の対策を、ドローン業務へ当てはめた例です。専任のIT担当者がいない会社は、経営者が社内の担当者を決め、設定作業を保守会社へ依頼してください。[14][15][17]
| 管理項目 | 実施すること | 担当の例 | 残す記録 |
|---|---|---|---|
| 1使う機器とサービスを一覧にする | 機体、送信機、処理用PC、クラウドごとに、管理者・保存データ・連携先を記録する。秘密鍵などの値は一覧へ書かない。 | 運用担当 | 更新日の入った一覧 |
| 2個人別IDと多要素認証を使う | 共有IDを減らし、パスワードに加えて別の要素でも認証する。退職・委託終了時に権限を止める。 | IT担当・経営者 | アカウント一覧と停止記録 |
| 3管理者と遠隔操作の権限を絞る | 閲覧、ダウンロード、設定変更、機体の遠隔操作を分ける。日常作業で強い管理者IDを使い続けない。 | IT担当・運用責任者 | 権限の一覧 |
| 4遠隔接続と端末の共有範囲を絞る | NASや処理用PCを不用意に公開しない。RDPのドライブ・クリップボード・USB共有も必要な範囲に限る。 | IT担当・保守会社 | 公開設定と接続設定 |
| 5更新と端末保護を続ける | OS・通信機器・アプリの修正を適用し、端末保護を有効にする。機体・送信機の更新後は安全な条件で動作確認する。 | IT担当・運用担当 | 更新日・版・動作確認 |
| 6共有リンクと保存期間を決める | 顧客・委託先を指定し、共有リンクに期限を付ける。契約・社内規程に沿って保存期間と削除方法を決める。 | 運用担当・経営者 | 共有設定と契約・削除記録 |
| 7別に保管し、復元を試す | 同じ管理者IDの侵害で一緒に消されない保存先を用意する。オフライン保管や変更・削除を制限する機能を検討し、1案件分を戻す。 | IT担当・運用担当 | 復元日・データ・所要時間 |
| 8操作履歴を残し、通知を見る | 不審なログイン、権限変更、大量取得などの通知先と代理の担当者を決める。利用できるログと保存期間を確かめる。 | IT担当・代理担当 | 通知先とログの保存設定 |
| 9止める人と再開の条件を決める | 責任者、保守会社、提供会社の窓口を一覧にする。影響範囲・原因への対処・安全な復旧を誰が確かめるか決める。 | 経営者・運用責任者 | 連絡表と初動手順書 |
設定できる機能や範囲はサービス・契約によって異なります。機体や飛行アプリの設定変更は、メーカーの手順と運用条件を確認して行います。
提供会社には、管理者権限・バックアップ・事故連絡の範囲を聞く
クラウドの提供会社が担う範囲と、自社が担う範囲は、サービスや契約によって違います。利用者側の多要素認証を設定しても、提供会社側の侵害をすべて防げるわけではありません。委託先には、次の点を具体的に確認します。[15]
- 利用者ごとの環境はどう分けられ、強い管理者権限はどの範囲に及ぶか。権限の利用は記録・監視されるか。
- 何をバックアップし、誰が、どの時点へ、どれくらいの時間で戻せるか。自社でもデータを書き出せるか。
- 保存国・地域、データの保存・削除条件、事故の連絡先と通知方法は何か。
自社でサーバーを運用する場合は、OSの更新、接続制限、管理者ID、ログ、バックアップの担当を決めます。保守会社へ任せる場合も、契約に含まれる作業を一つずつ確かめてください。
バックアップは、消えたり暗号化されたりしたデータを戻すための備えです。すでに持ち出された情報を回収することはできません。共有範囲を絞り、不要なデータやログイン情報を残さない対策も組み合わせます。
社内サーバー管理チェックリストを無料ダウンロード
「管理は保守会社に任せている」という会社でも、契約に含まれる作業と社内で決めることは確認できます。サーバー・NAS・クラウド・遠隔接続を対象に、上の9項目を設定や記録を確かめる18項目へ分けたチェックリストを用意しました。
- PDF版・A4/3ページ:印刷して状態と根拠を書き込み、機器一覧・対応メモ・連絡先も残せます。
- Excel版・2シート:確認状態を選び、回答・根拠・担当者・期限・完了日を記録できます。
まずは、点群処理用PCや共有NASなど、仕事で使う1つの環境から。分からない項目は「未確認」とし、保守会社との打ち合わせに使ってください。
入力・登録不要です。設定と記録の確認に使う資料で、確認済の数だけで安全性や今回の被害の有無を判定するものではありません。パスワード・秘密鍵・APIキーの値は記入しないでください。2026年10月28日作成・第1版。
不正アクセスが疑われたら、機体の安全と記録の保全を優先する
ドローン業務中に不審なログインやファイルの暗号化に気付いたら、誰が、どこへ連絡し、何を止めたかを残します。飛行の安全を確保したうえで、影響が疑われる機器の隔離と記録の保全を進めてください。[16][17]
- 飛行中なら、人と機体の安全を確保する
運用マニュアルに沿って帰還・着陸などを判断します。操縦通信をいきなり切ることを一律の手順にしません。
- 責任者へ連絡し、影響が疑われる機器を隔離する
社内の担当者、保守会社、提供会社へ連絡します。安全を確保したうえでネットワークから切り離し、電源の扱いは対応担当者の指示を確認します。
- 画面、発見時刻、通知、操作履歴を残す
自己判断で初期化や記録の削除をしません。感染が疑われるPCへバックアップ用の媒体をつなぐことも避けます。[16]
- 安全な端末から、アカウントと連携を保護する
影響が疑われるパスワードを変え、ログイン中の接続(セッション)を切り、不要・不審な連携キーを無効にします。運用への影響と作業順は担当者間で確認します。
犯罪の疑いがあれば警察へ相談し、個人データの漏えい等が法令上の報告対象に当たる場合は、個人情報保護委員会への報告と本人への通知も進めます。再開は、原因への対処と安全な復旧を確かめ、決めておいた責任者が判断します。[16][17][18]
使うサービス、管理する人、戻す方法を担当者同士で確かめる
今回の仕組みを自社へ置き換えるなら、データを置くサーバーだけを点検して終わるわけにはいきません。誰の権限で動かし、接続時に何を共有し、障害時にどこから戻せるかまで確認します。
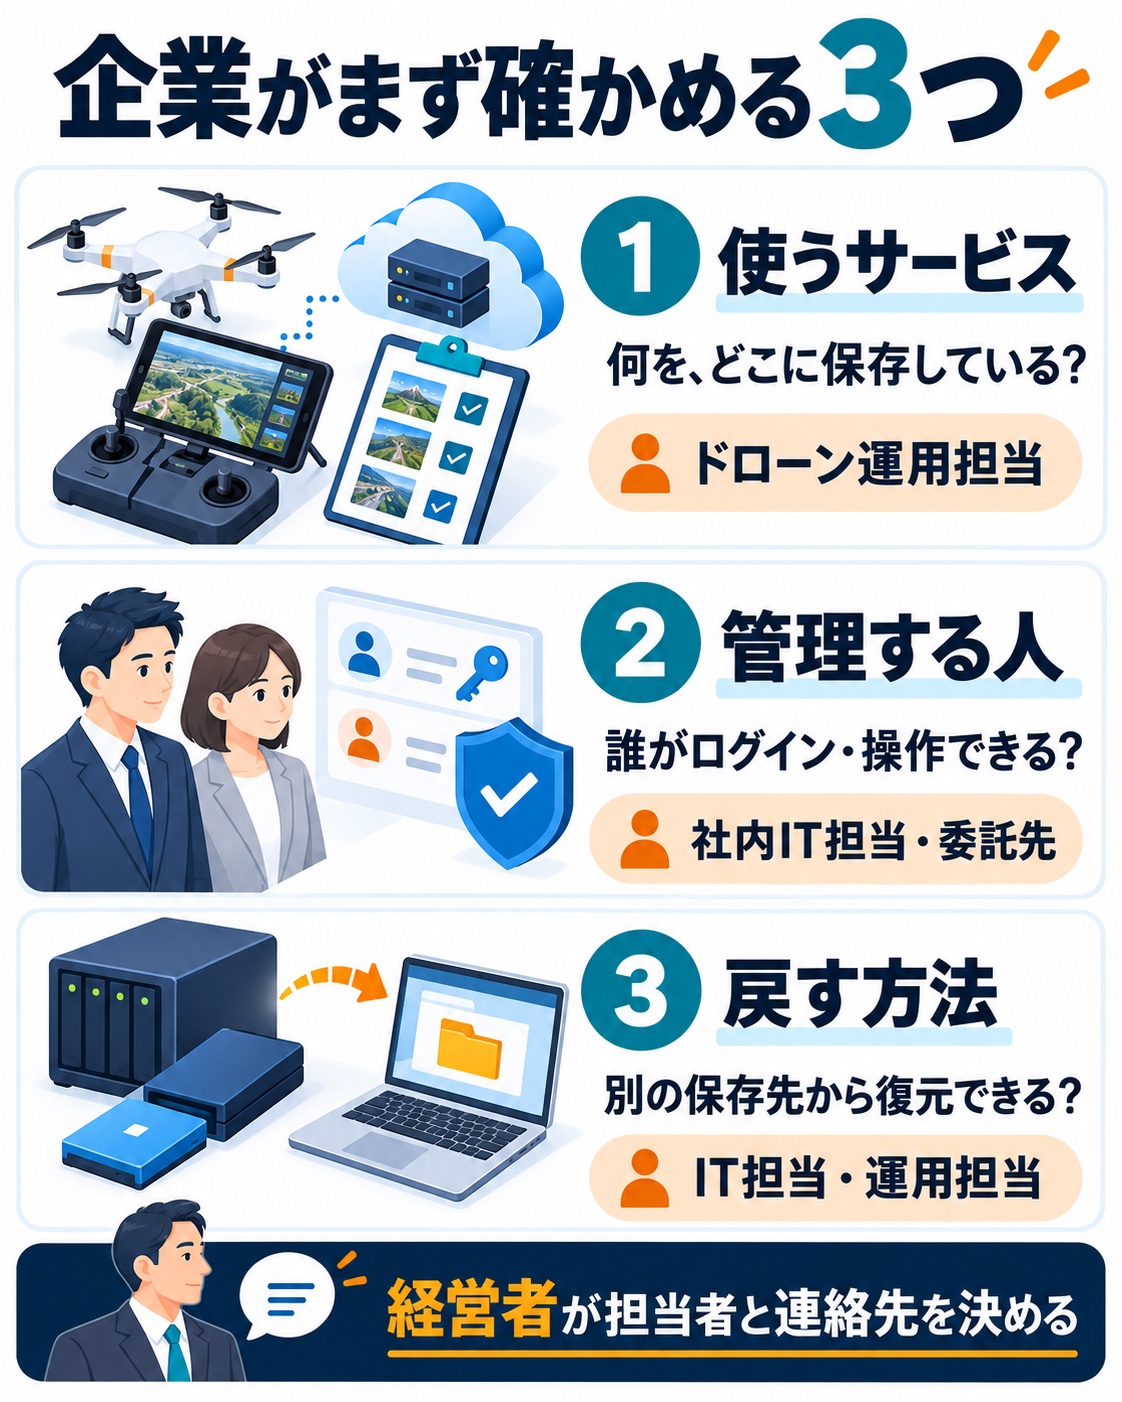
点検や測量の1案件を選び、撮影から納品まで使った機器・サービスを書き出してみてください。担当者の異動や退職後も残っているアカウント、期限のない共有リンク、戻したことのないバックアップがあれば、そこから手を付けられます。
出典・参考資料
GMOの公式発表と専門家の分析、RDPの技術資料、企業向けの対策資料です。事案の記述は2026年10月28日付の開示まで確認しています。
- [1]GMOインターネット「お名前.com デスクトップクラウド|FX自動売買専用VPS」(サービスサイト、更新日の記載なし) https://www.onamae-desktop.com/
- [2]GMOインターネット「【重要】[お名前.com デスクトップクラウド]第三者による不正アクセスに関するお詫びとお知らせ」(第1報、2026年10月21日 4:00時点) https://www.onamae.com/news/article/11584
- [3]GMOインターネット「【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報)」(2026年10月22日 16:59時点) https://internet.gmo/news/article/247
- [4]GMOインターネット「同(第3報)」(2026年10月23日 16:10時点) https://internet.gmo/news/article/248
- [5]GMOインターネット「【重要】お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)お客様へのお見舞金のお支払いと不正取引による損失の補償について」(2026年10月24日 11:50時点) https://internet.gmo/news/article/249
- [6]GMOインターネットグループ/GMOインターネット「「お名前.com デスクトップクラウド」ご利用のお客様へ改めてのお願い(第5報)」(2026年10月24日) https://group.gmo/info/alert/2026102402/
- [7]GMOインターネット「「お名前.com デスクトップクラウド」ご利用のお客様へ改めてのお願い(第6報)」(2026年10月26日) https://internet.gmo/news/article/252
- [8]GMOインターネット「【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第7報)」(2026年10月26日 23:10時点) https://internet.gmo/news/article/253
- [9]GMOインターネット「同(第8報)」(2026年10月27日 9:58時点) https://internet.gmo/news/article/254
- [10]GMOインターネット「同(第9報)」(2026年10月27日 11:59時点) https://internet.gmo/news/article/255
- [11]GMOインターネットグループ/GMOインターネット「同(第10報)(攻撃者による情報の公開に関し、弊社の認識と対策について)」(2026年10月27日 13:55時点) https://group.gmo/info/alert/2026102703/
- [12]GMOインターネットグループ/GMOインターネット「同(第11報)(情報の拡散防止のお願いと対応方針について)」(2026年10月27日 14:55時点) https://group.gmo/info/alert/2026102704/
- [13]GMOインターネットグループ/GMOインターネット「同(第12報)(情報が公開されたお客様へのお見舞金について)」(2026年10月27日 19:10時点) https://group.gmo/info/alert/2026102705/
- [14]独立行政法人情報処理推進機構(IPA)「中小企業の情報セキュリティ対策ガイドライン」(第4.0版。ページの最終更新は2026年9月30日) https://www.ipa.go.jp/security/guide/sme/about.html
- [15]IPA「中小企業のためのクラウドサービス安全利用の手引き」(同ガイドライン付録7、Version 2.3、2026年6月) https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_7.pdf
- [16]IPA「中小企業のためのセキュリティインシデント対応の手引き」(同ガイドライン付録8、Version 1.2、2026年6月) https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_8.pdf
- [17]警察庁「ランサムウェア被害防止対策」(更新日の記載なし) https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
- [18]個人情報保護委員会「漏えい等報告・本人への通知の義務化について」(2022年4月1日施行の制度の案内、更新日の記載なし) https://www.ppc.go.jp/news/kaiseihou_feature/roueitouhoukoku_gimuka/
- [19]DJI Enterprise「DJI FlightHub 2」(製品ページ、更新日の記載なし) https://enterprise.dji.com/flighthub-2
- [20]S&J代表・三輪信雄氏「お名前さん、犯人の主張を元に侵入の経緯を図にしてみました」(Xの公開投稿・図、2026年10月25日表示)。攻撃者の主張にもとづく分析であり、事実の確定報告ではありません。 公開資料を開く
- [21]Microsoft Learn「Understanding security warnings when opening Remote Desktop (RDP) files」(RDPの共有機能とリスクの公式解説)。 公開資料を開く
- [22]Microsoft Learn「Configure fixed, removable, and network drive redirection over the Remote Desktop Protocol」(RDPのドライブ共有設定の公式解説)。 公開資料を開く
- [23]GMOインターネット「当社が提供するサービスにおける不正アクセスへの対応方針に関するお知らせ」(2026年10月28日、適時開示)。 公開資料を開く
攻撃者が公開したとされる情報やサイトは、閲覧・転載しておらず、リンクも掲載していません。
図解は理解のために簡略化したイメージです。GMOの事案の最新状況や利用者向けの要請は、同社の公式発表で確認してください。
BLOG REQUEST
次に読みたいブログを教えてください
「こんなドローン情報を知りたい」「この機種を比較してほしい」など、今後のブログへのご要望をお寄せください。